Jeden Monat neue Security Notes – und wer behält den Überblick?
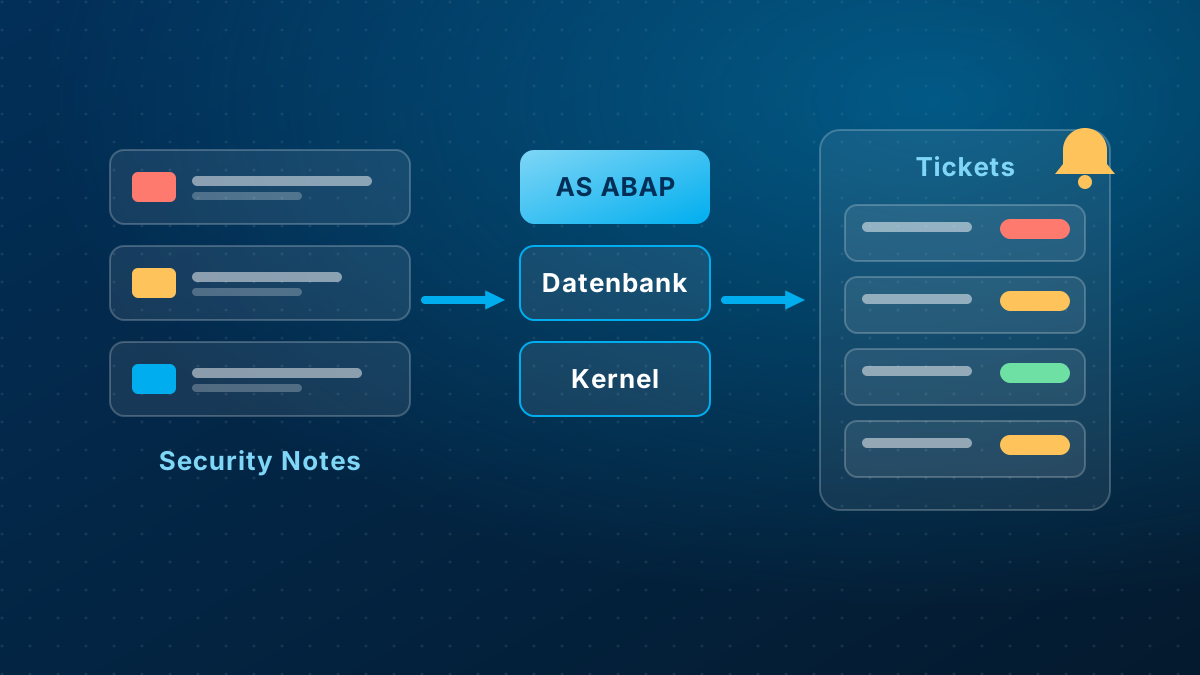
Am zweiten Dienstag jedes Monats veröffentlicht SAP am Security Patch Day neue und aktualisierte Security Notes. Für jede davon stellt sich dieselbe Frage: Betrifft sie unsere Systeme? Und wenn ja, welche – auf Ebene AS ABAP, Datenbank oder Kernel?
In vielen Unternehmen beginnt dann die Handarbeit: Excel-Listen pflegen, Patchlevel manuell abgleichen, Mails hin- und herschicken, Entscheide irgendwo festhalten. Spätestens bei der nächsten Prüfung lässt sich kaum noch nachvollziehen, wer wann was entschieden hat.
Der SAP Patch Advisor macht daraus einen durchgängigen Prozess: Er gleicht SAP Security Notes teilautomatisiert mit Ihrer Systemlandschaft ab, verfolgt offene Massnahmen bis zum Abschluss und macht jeden Patch-Status für Kunden und Berater in Echtzeit sichtbar – inklusive Ticketing, E-Mail-Benachrichtigungen und PDF-Reporting.
Warum Patch-Management oft an der Organisation scheitert
Das Einspielen einer Note ist selten das Problem. Schwierig wird es davor und danach: herausfinden, was relevant ist, Entscheide festhalten und nachweisen, dass alles erledigt ist.
Manueller Abgleich
Jede Note muss gegen die Patchlevel jedes Systems geprüft werden – Monat für Monat.
Verstreute Listen
Status, Entscheide und offene Punkte liegen in Excel-Dateien und Mailverläufen.
Nichts geht unter?
Ohne Benachrichtigung bleibt eine Rückfrage oder ein Kundenentscheid schnell liegen.
Fehlender Nachweis
Wer hat wann entschieden, dass eine Note nicht relevant ist? Ohne Protokoll schwer belegbar.
Von der Security Note bis zum geschlossenen Ticket
Ein durchgängiger Prozess – ohne Excel-Listen, ohne manuellen Abgleich.
Systemdaten erfassen
Patchlevel von AS ABAP, Datenbank und Kernel je System hinterlegen oder teilautomatisiert einspielen.
Automatische Analyse
Der SAP Patch Advisor gleicht aktuelle Security Notes gegen jedes System ab und markiert offene Treffer.
Status setzen und eskalieren
Treffer einzeln oder im Sammel-Update auf Offen, In Bearbeitung, Erledigt oder Nicht relevant setzen – bei Bedarf direkt als Ticket eskalieren.
Nachverfolgen und reporten
Live-Benachrichtigungen, E-Mail-Alerts und PDF-Reports halten alle Beteiligten bis zum Abschluss auf dem Laufenden.
Von der Security Note direkt zum nachverfolgbaren Ticket
Jeder identifizierte Handlungsbedarf lässt sich ohne Medienbruch in ein Ticket überführen – mit eigener, lesbarer Nummer, klarer Statuslogik und voller Transparenz für Kunde und Berater.
Was Ticketing 2.0 kann
- Lesbare Ticketnummern – z. B. INC-PATCH-05000 und RFC-PATCH-05000, fortlaufend je Typ
- Live-Glocke zeigt neue Aktivität sofort an, zusätzlich zur E-Mail-Benachrichtigung
- Kunden können Priorität und Status setzen und Tickets selbst schliessen
- Administrator und Security Consultant können jedes Ticket jederzeit bearbeiten, weiterleiten und – auch wenn der Kunde nicht reagiert – schliessen
- Rich-Text-Beschreibungen mit direktem Screenshot-Einfügen per Zwischenablage
Tickets
Beispielansicht
Alles, was Ihr SAP-Patch-Prozess braucht – an einem Ort
Vom automatischen Abgleich der Security Notes bis zum geschlossenen Ticket: Der SAP Patch Advisor begleitet den gesamten Prozess, nicht nur die Analyse.
Teilautomatisierter Security-Note-Abgleich
Gleicht aktuelle SAP Security Notes gegen AS-ABAP-, Datenbank- und Kernel-Patchlevel Ihrer Systemlandschaft ab und zeigt offene Treffer sofort an.
Feingranulares Status-Management
Offen, In Bearbeitung, Erledigt, Nicht relevant (Kunde) oder (SAPify) – inklusive Sammel-Update und teilautomatisiertem Systemrefresh.
Incidents und RFCs
Jeder Befund wird zum Ticket mit lesbarer Nummer – weiterleiten, kommentieren, nachverfolgen.
Live-Glocke und E-Mail-Alerts
Neue Ticket-Aktivität erscheint sofort im Portal und geht zusätzlich per E-Mail an die zuständige Person.
Rich-Text mit Screenshots
Formatierung und direktes Einfügen von Screenshots per Zwischenablage – wie aus einem Word-Dokument gewohnt.
Status-Diagramme
Zwei Diagramme zeigen direkt im Ticket-Tab die Verteilung aller Incidents und RFCs nach Status.
PDF- und E-Mail-Reporting
Auditfertige PDF-Berichte je System oder Kunde, filterbar nach Status – auf Knopfdruck exportierbar und versendbar.
Mandantenfähiges Rollenmodell
Kunde, Administrator und Security Consultant mit klar getrennten Rechten – inklusive Kundensicht-Vorschau.
Mehrsystem- und Multi-Kunden-fähig
Beliebig viele Systeme pro Kunde, beliebig viele Kunden pro Berater – eine zentrale Oberfläche für das gesamte Portfolio.
Fünf Statuswerte für präzises Note-Tracking
Jede Security Note erhält je System einen klaren Status. So ist jederzeit sichtbar, was offen ist, was läuft und was bewusst nicht umgesetzt wird – und von wem diese Entscheidung stammt.
| Status | Bedeutung | Typische nächste Aktion |
|---|---|---|
| Offen | Die Note trifft auf das System zu und ist noch nicht bearbeitet. | Bewerten, Priorität festlegen, bei Bedarf als Ticket eskalieren |
| In Bearbeitung | Die Umsetzung ist geplant oder läuft. | Wartungsfenster abstimmen, Ticket nachverfolgen |
| Erledigt | Die Note ist umgesetzt. | Im PDF-Report dokumentieren |
| Nicht relevant (Kunde) | Vom Kunden als nicht relevant eingestuft. | Entscheid bleibt nachvollziehbar dokumentiert |
| Nicht relevant (SAPify) | Von SAPify als nicht relevant eingestuft. | Entscheid bleibt nachvollziehbar dokumentiert |
Finalisierte Status (Erledigt / Nicht relevant) sind in der Kundensicht vor versehentlicher Änderung geschützt.
Eine Plattform, drei massgeschneiderte Sichten
Jede Rolle sieht genau das, was sie braucht – nicht mehr und nicht weniger.
Kunde
Transparenz ohne Komplexität.
- Eigene Systeme und offene Security Notes im Blick
- Priorität und Status eigener Tickets anpassen
- Tickets selbst schliessen
- Finalisierte Status sind vor versehentlicher Änderung geschützt
Security Consultant
Fokus auf die fachliche Bewertung.
- Security Notes bewerten und Status final setzen
- Zugewiesene Tickets bearbeiten und kommentieren
- Sammel-Updates je System oder über alle Treffer
- Auditfeste Nachvollziehbarkeit jeder Statusänderung
Patch Day und Patch Advisor greifen ineinander
Unsere monatliche Übersicht
Zu jedem SAP Security Patch Day fassen wir die neuen und aktualisierten Notes auf unserer Seite SAP Security Notes zusammen: was betroffen ist, wie kritisch es ist und was sofort zu tun ist.
Der SAP Patch Advisor geht den nächsten Schritt: Er zeigt nicht allgemein, was neu ist, sondern konkret, welche Note in welchem Ihrer Systeme offen ist – und hält den Weg bis zur Umsetzung fest.