SAP Security Notes im Griff: der SAPify Patch Advisor

38 Security Notes, darunter elf HotNews mit CVSS 9.1 bis 10.0 – betroffen sind vor allem Kernel-nahe Komponenten wie SAP Gateway, Web Dispatcher und ICM sowie die SAML2-Anmeldung im ABAP-Stack.
Archiv · Den aktuellen Patch Day finden Sie hier.
Einmal im Monat, sobald diese Übersicht zum SAP Security Patch Day aktualisiert ist: die Kennzahlen, die kritischsten Notes und was jetzt zu tun ist. Kostenlos und jederzeit abbestellbar.
Der SAP Security Patch Day vom 10. November 2026 brachte 38 neue und aktualisierte Security Notes (36 neue, 2 Updates): 11 HotNews, 13 High, 13 Medium und 1 Low. Mitgezählt sind die am 5. November ausserhalb des Termins veröffentlichte HotNews-Note 3846599 (SAP Business AI Platform) und das Update der Oktober-HotNews 3805589 für SAP S/4HANA. Vier Notes erreichen den Höchstwert CVSS 10.0.
Die SAML2-Anmeldung in SAP NetWeaver AS ABAP, SAP Web Dispatcher, SAP Gateway und der Internet Communication Manager enthalten Schwachstellen mit CVSS 10.0, die ohne Authentifizierung über das Netzwerk ausgenutzt werden können. Systeme, die aus dem Internet erreichbar sind, haben höchste Priorität.
Der Schwerpunkt liegt diesen Monat auf der Infrastruktur: Kernel, Gateway, Message Server, Web Dispatcher und ICM sind gleich mehrfach betroffen, auch bei den High-Notes. Der Kernel-Patch gehört deshalb an die Spitze der Planung.
Dazu kommen Code Injection in SAP NetWeaver Knowledge Management und S4CRM, eine XXE-Schwachstelle in SAP BusinessObjects BI, eine PHP-Lücke in der SAP Business AI Platform sowie ein Update der Oktober-HotNews für SAP S/4HANA.
Diese Schwachstellen erfordern sofortige Aufmerksamkeit und sollten mit höchster Priorität eingespielt werden.
Unter bestimmten Konfigurationen prüft der SAML2 Service Provider eingehende Anmelde-Assertions ungenügend. Ein nicht angemeldeter Angreifer kann sich so als beliebiger Benutzer ausgeben, auch als privilegierter. Sofort patchen und die SAML2-Einstellungen der ABAP-Systeme prüfen.
Speziell präparierter Netzwerkverkehr führt ohne Anmeldung zu Speicherkorruption und kann die Ausführung beliebigen Codes ermöglichen. Sofort patchen. Bis dahin den Netzwerkzugriff auf die Web-Dispatcher-Ports einschränken.
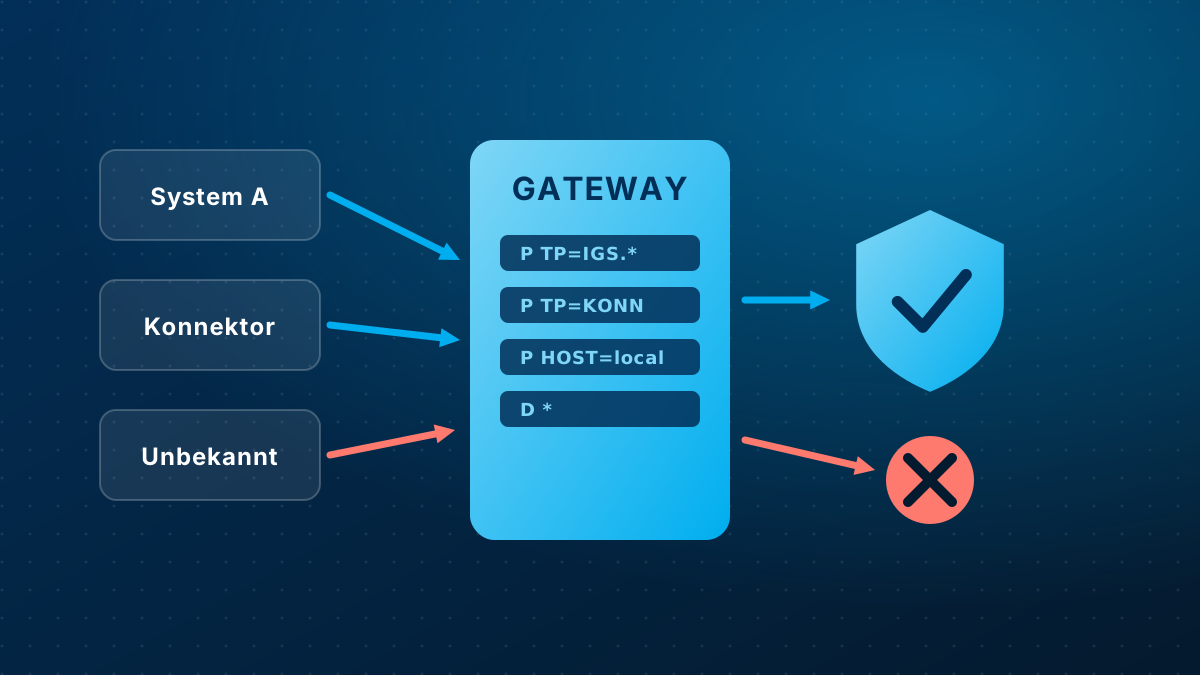
Die standardmässig aktive Access Control List ist zu grosszügig: Externe Angreifer werden als interne Applikationsserver eingestuft. Kernel-Patch einspielen und den Zugriff auf die Gateway-Ports bis dahin einschränken.
Wie beim Web Dispatcher kann unauthentifizierter Netzwerkverkehr im ICM Speicherkorruption und Codeausführung auslösen. Sofort patchen, übergangsweise den Zugriff auf die ICM-Ports einschränken.
In remotefähiger Funktionalität fehlen Berechtigungsprüfungen und die Eingabevalidierung ist unzureichend. Ein Angreifer mit geringen Rechten kann Code einschleusen. Zeitnah patchen.
SAP NetWeaver Knowledge Management XML Forms (Code Injection, CVSS 9.9, Note 3809153), SAP NetWeaver und ABAP Platform (OS Command Injection, CVSS 9.9, Note 3792735), SAP Web Dispatcher und ICM (CSRF, CVSS 9.6, Note 3804858), SAP BusinessObjects BI Platform Web Intelligence (XXE, CVSS 9.1, Note 3799117), SAP Business AI Platform (Remote Code Execution in PHP, CVSS 9.8, Note 3846599, veröffentlicht am 5. November) sowie das Update der Oktober-HotNews 3805589 für SAP S/4HANA (Code Injection, CVSS 9.9).
Die wichtigsten: Application Server ABAP / RFC (mehrere Schwachstellen, CVSS 8.9, Note 3769130), Internet Graphics Service (Memory Corruption, CVSS 8.2, Note 3809953, sowie eine weitere IGS-Note mit 7.5), Web Dispatcher (Memory Corruption, CVSS 7.7, Note 3803832) und ABAP Development Tools (Code Injection, CVSS 7.2, Note 3833364). Dazu kommen je CVSS 7.5 drei Notes zum Message Server, zwei Denial-of-Service-Notes für ICM und Web Dispatcher, eine Memory-Corruption-Note im Application Server ABAP, der SAP Host Agent und die EDM-Anwendung im AS Java.
Dreizehn Notes mittlerer Kritikalität (CVSS 4.3 bis 6.5, darunter SSRF, XSS und CSRF in NetWeaver-Komponenten) und eine Note niedriger Kritikalität. Sie sollten im regulären Wartungszyklus eingeplant werden.
Fast doppelt so viele Notes, deutlich höhere Kritikalität. Mit 38 Notes liegt der November klar über dem Oktober (21), und statt drei gibt es elf HotNews, vier davon mit dem Höchstwert 10.0. Anders als in den Vormonaten steht nicht die Cloud-Entwicklung im Zentrum, sondern die Basis-Infrastruktur: Kernel, Gateway, Message Server, Web Dispatcher und ICM. Ein aktueller Kernel ist diesen Monat die wichtigste einzelne Massnahme.
Prüfen Sie die genannten Notes, Versionen und Bewertungen vor jeder Entscheidung am Original im SAP Support Portal.
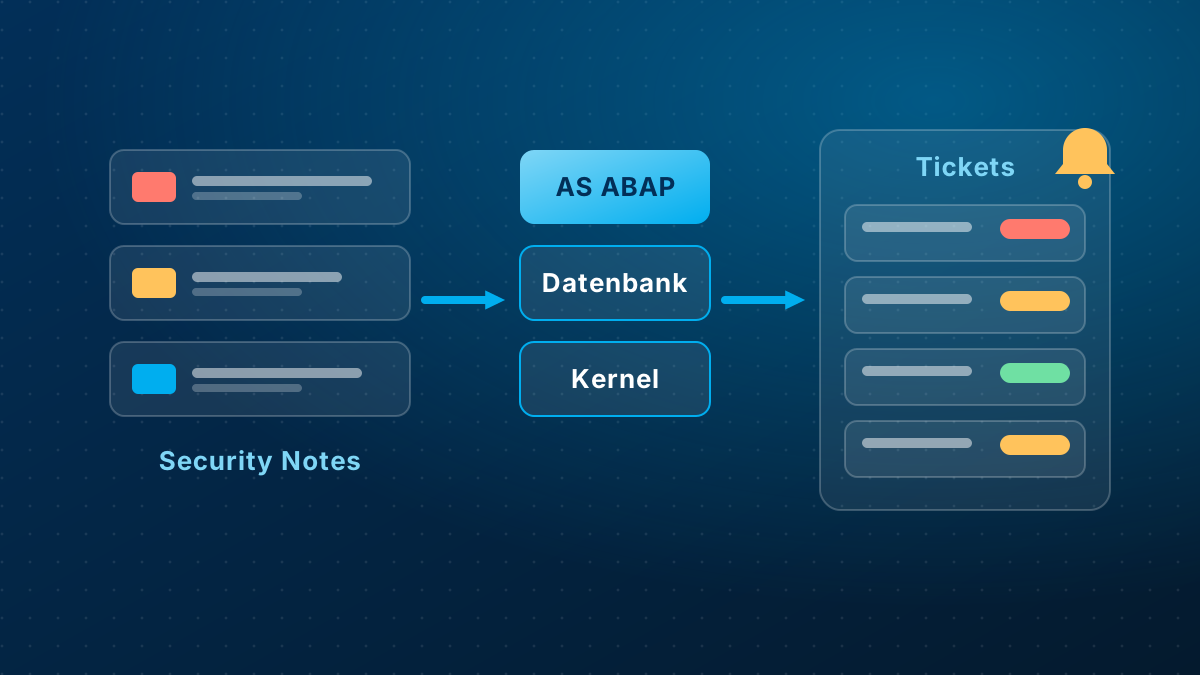
Wir gleichen Ihre Landschaft gegen die aktuellen Security Notes ab und sagen Ihnen konkret, welche Note in welchem System eingespielt werden sollte — priorisiert und nachvollziehbar.
Diese Übersicht fasst öffentlich verfügbare Informationen zum SAP Security Patch Day vom 10. November 2026 zusammen und ersetzt nicht die Lektüre der jeweiligen SAP Note. Angaben zu Versionen, CVE-Nummern und CVSS-Werten können sich ändern; massgeblich ist stets die Veröffentlichung im SAP Support Portal. SAP, SAP NetWeaver, SAP Web Dispatcher, SAP S/4HANA, SAP BusinessObjects, SAP Business AI und weitere genannte Bezeichnungen sind Marken beziehungsweise eingetragene Marken der SAP SE in Deutschland und anderen Ländern. Die Nennung erfolgt ausschliesslich zu Beschreibungszwecken. © SAPify-Solutions GmbH.